LGPD e IA no escritório de advocacia: o que enviar à ferramenta e o que nunca enviar
Publicado por Lucas Karam Advocacia (OAB/BA 56.878). Atualizado em .
Todo escritório que usa IA já faz tratamento de dados pessoais, mesmo sem perceber. Este guia explica os papéis da LGPD, os quatro pontos da lei que mais pesam, a camada extra do sigilo profissional e quatro hábitos para a equipe usar a ferramenta sem expor o cliente.
Quer a regra aplicada à sua equipe? O treinamento de IA para escritórios transforma isso em rotina. Para o documento interno, veja a política de uso de IA.
Resposta no mesmo dia útil, pela equipe do escritório, sob a responsabilidade do advogado Lucas Karam (OAB/BA 56.878). Atendimento online em todo o Brasil, com sigilo profissional. Prefere e-mail? Escreva para contato@lucaskaram.com.br.


Controlador, operador e dado sensível no uso de IA
O escritório é o controlador
Quem decide para que e como os dados do cliente são usados é o controlador (LGPD, art. 5º, VI). Ao colar um contrato numa ferramenta de IA, a decisão foi do escritório, e a responsabilidade também.
A ferramenta costuma ser operadora
O fornecedor que processa os dados em nome do escritório é o operador (art. 5º, VII) e deve seguir as instruções dele (art. 39). Isso só é verdade se o contrato ou os termos de uso realmente dizem isso, e é aí que muita conta gratuita falha.
Dado de cliente quase sempre é pessoal
Nome, CPF, endereço, histórico de um conflito: tudo isso é dado pessoal. Saúde, filiação sindical, vida sexual e origem racial são dados sensíveis (art. 5º, II) e pedem base legal própria (art. 11).
O dever de sigilo vai além da LGPD
A lei de dados protege a pessoa. O sigilo profissional protege a relação de confiança com o cliente e se aplica até a informação que nem seria pessoal, como a estratégia de um processo ou os termos de um acordo.
Quatro pontos da lei que pesam no uso de IA
A LGPD não trata de IA generativa pelo nome. As regras gerais de tratamento de dados valem para qualquer ferramenta, e cada caso depende dos fatos.
LGPD, arts. 7º, VI e 11
Base legal para tratar
O tratamento de dados dos clientes para atuar em processo costuma se apoiar no exercício regular de direitos (art. 7º, VI) e, para dado sensível, no art. 11, II, d. Isso cobre o uso necessário ao caso, e não qualquer uso por qualquer ferramenta.
LGPD, arts. 6º e 46
Necessidade e segurança
O escritório deve usar só o dado necessário (art. 6º, III) e adotar medidas de segurança contra acesso não autorizado (art. 46). Enviar o processo inteiro para resumir uma cláusula é o contrário da necessidade.
LGPD, arts. 33 a 36
Servidor fora do Brasil
Muitas ferramentas processam dados no exterior. A transferência internacional só é permitida nas hipóteses do art. 33, como cláusulas contratuais específicas ou consentimento específico. Descubra onde fica o servidor antes de contratar.
LGPD, arts. 42 e 48
Dano e incidente
O controlador responde pelos danos que causar com o tratamento (art. 42). Se um dado vazar para a ferramenta ou por ela e puder causar risco ou dano relevante, a comunicação à ANPD e ao titular precisa ser avaliada (art. 48).
Sigilo profissional: o que se soma à LGPD
O advogado tem obrigações que uma empresa comum não tem. Elas valem mesmo para informação que não seria dado pessoal.
Estatuto da Advocacia, art. 7º, II
Inviolabilidade do escritório
A lei assegura ao advogado a inviolabilidade de arquivos, dados e correspondência. Quando esses dados vão para o servidor de um terceiro, a proteção prática depende do contrato com ele.
Estatuto da Advocacia, art. 34, VII
Infração disciplinar
Violar, sem justa causa, o sigilo profissional é infração disciplinar. A revelação por descuido, como colar fato confidencial numa conta pública, é questão que a OAB pode examinar caso a caso.
Código Penal, art. 154
Segredo profissional
Revelar segredo de que se tem ciência em razão de profissão, sem justa causa e com possibilidade de dano a outrem, é crime. A tipificação exige dolo, e a discussão de um caso de ferramenta de IA seria sempre concreta.
Recomendação n. 001/2024 da OAB
Conferência e confidencialidade
O Conselho Federal recomenda cuidado com a confidencialidade e a proteção de dados ao usar IA generativa, além de conferência humana do resultado. É o parâmetro mais próximo do que a OAB espera.
Quatro hábitos para a equipe proteger o dado do cliente
A regra funciona quando cabe numa frase que o estagiário lembra com a tela aberta.
-
Classifique o dado antes de enviar
Tenha três categorias simples: pode enviar (texto de lei, modelo próprio), enviar só anonimizado (fatos do caso sem nomes e números) e nunca enviar (dado sensível, prova bruta, senhas).
-
Troque a conta pública pela corporativa
Contas gratuitas costumam usar o conteúdo para melhorar o modelo. Versões empresariais trazem, em geral, a opção de não treinar com seus dados. Leia e guarde essa cláusula, porque ela é a prova do cuidado.
-
Anonimize de verdade
Trocar o nome por “cliente A” não basta se o CPF, a cidade, a profissão e o fato raro continuam no texto. Pergunte-se se alguém identificaria a pessoa só com o que está na tela.
-
Registre e treine quem usa
Anote ferramenta, tipo de dado e responsável. Quem não sabe a regra erra sem querer: o estagiário que cola um prontuário no resumidor é o caso clássico.
Para o quadro completo da implantação, veja IA no escritório de advocacia. Para o uso no contato com clientes, IA no atendimento do escritório, e para a pesquisa, jurisprudência inventada pela IA. Sobre o tema fora da advocacia, veja LGPD para empresas.
O resumidor de reuniões que ninguém contratou
Exemplo ilustrativo e anonimizado. Não é caso real, e nenhum cliente ou escritório verdadeiro foi usado.
Imagine um escritório de família em que um sócio grava as reuniões com clientes pelo celular e envia o áudio a um aplicativo gratuito que transcreve e resume. Ninguém avisou a equipe, e o aplicativo foi escolhido pelo anúncio.
Passo 1
Descobrir o que foi enviado
Num levantamento simples, o escritório lista os aplicativos usados e quais tipos de áudio foram enviados. Há conversas sobre guarda de filhos, saúde e patrimônio.
Passo 2
Ler os termos
Os termos dizem que o conteúdo pode ser usado para melhorar o serviço e que os servidores ficam em outro país. Não há contrato que trate o aplicativo como operador.
Passo 3
Suspender e substituir
O uso é suspenso, o histórico é apagado quando possível, e o escritório passa a usar uma ferramenta de versão empresarial, com cláusula de não treinamento e aviso aos participantes.
O que ficou com ela
Uma regra de uma página
O sócio assinou uma regra curta: qual ferramenta, qual conta, que áudio nunca sai e quem registra o uso. O cliente foi informado no contrato de serviços.
O ganho de tempo da transcrição continuou. O que mudou foi o contrato, a conta e o aviso.
Fazer e evitar com dados de clientes e IA
Quase todo vazamento por IA nasce de uma conveniência: a conta já aberta, o arquivo já à mão.
Fazer
Mandar o trecho, não o arquivo
Se a tarefa é reescrever uma cláusula, envie a cláusula sem as partes. O resto do contrato não é necessário.
Evitar
Subir o processo inteiro
Petições, documentos pessoais e laudos carregam dados que a tarefa nunca pediu.
Fazer
Guardar a configuração
Anote com data a opção de não treinamento e a versão contratada. Se alguém perguntar, a prova está pronta.
Evitar
Confiar na promessa do anúncio
O que vale é o texto do contrato ou dos termos da versão que o escritório usa de fato.
Fazer
Avisar o cliente no contrato
Uma cláusula curta sobre ferramentas de IA, o que se envia e o que se protege reduz conflito depois.
Evitar
Deixar o assunto com a TI
A decisão sobre o que é confidencial é do advogado. A TI configura, mas não sabe o que o cliente contou.
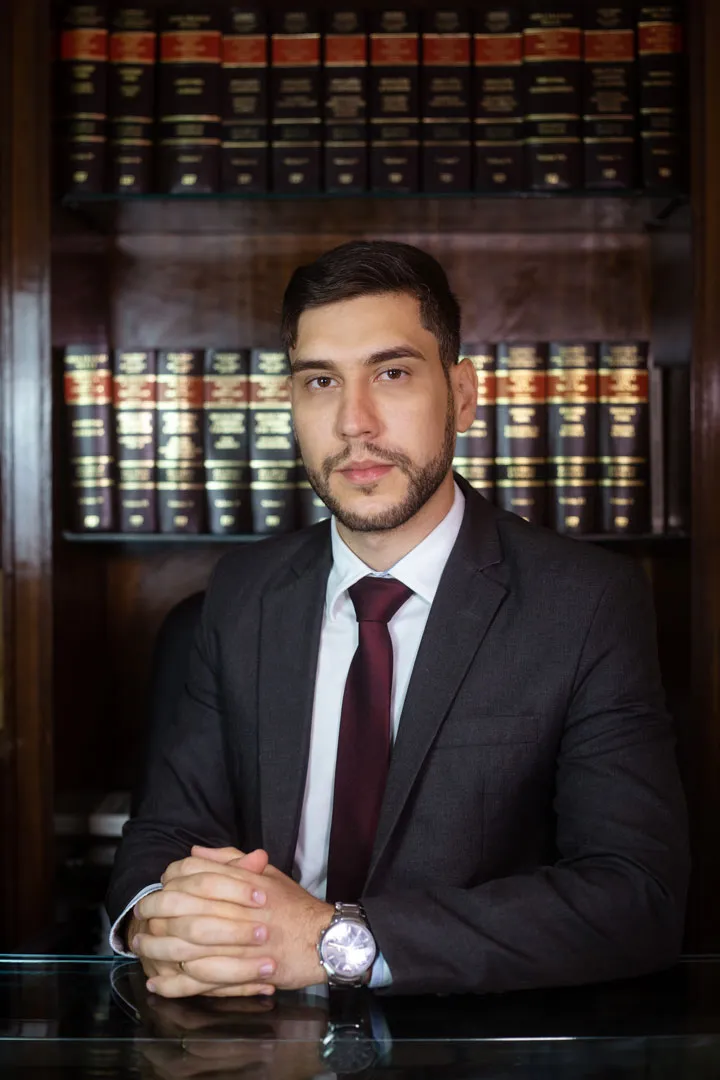
Advogado responsável
Lucas Karam é advogado, coordena a pós-graduação Inteligência Artificial para Advogados, na EBPOS, tem MBA em Data Protection Officer e é membro da Comissão Especial de Direito Digital da OAB/BA.
Coordena a pós-graduação Inteligência Artificial para Advogados na EBPOS, é coautor de livros sobre LGPD pela Saraiva Jur e membro da Comissão Especial de Direito Digital da OAB/BA.
- Inscrição
- OAB/BA 56.878
- Formação
- Direito (UCSAL), pós-graduação em Direito Digital e Compliance, MBA em Data Protection Officer (IESB) e Gestão de TI (Estácio)
- Certificações
- CIPM e CDPO/BR (IAPP), DPO (EXIN), Lead Implementer e Auditor Líder ISO/IEC 27701 (ABNT)
- Sigilo
- Sigilo profissional previsto no Estatuto da Advocacia e, nos processos que envolvem a intimidade, segredo de justiça
Outras entrevistas na imprensa
Entrevistas sobre inteligência artificial, voz clonada e robôs nas redes.
-
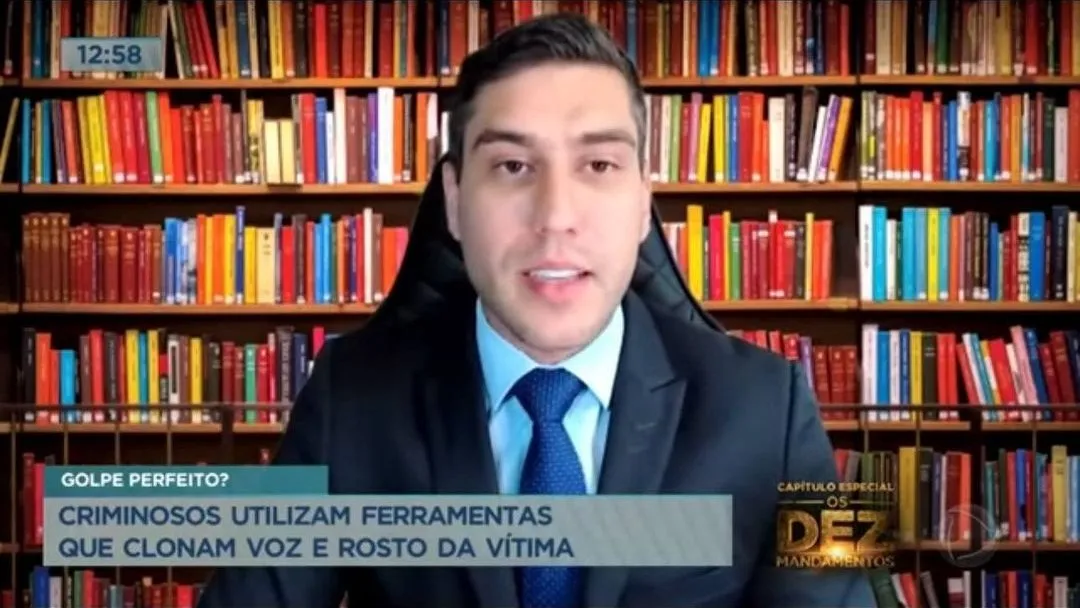
TV Record
Golpe perfeito? Criminosos utilizam ferramentas que clonam voz e rosto da vítima
-
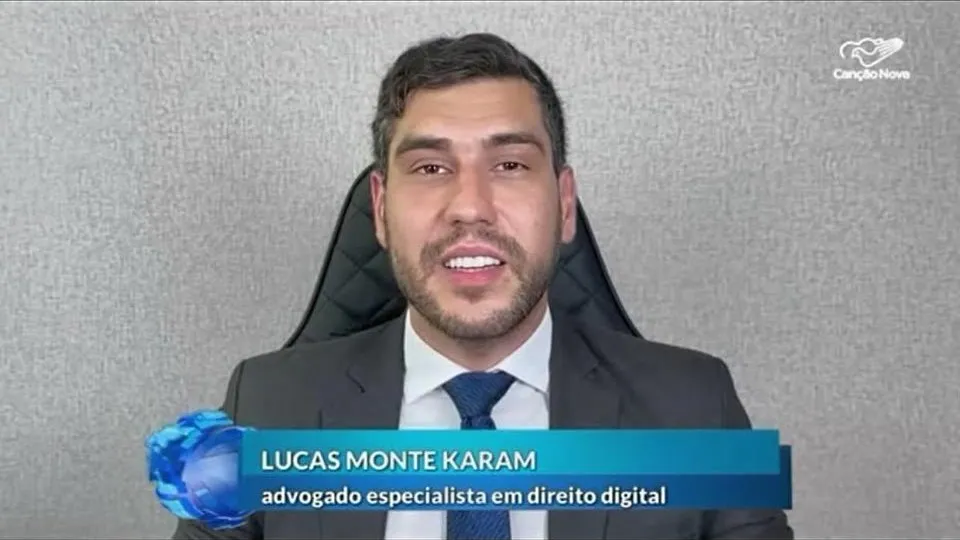
TV Canção Nova, CN Notícias
Inteligência artificial nas eleições de 2024
-
TV Globo, Bom Dia DF
Sites falsos criados com inteligência artificial
Perguntas frequentes
Posso colocar dados de clientes no ChatGPT ou em outra IA?
Depende da ferramenta e do dado. Em conta pública, evite qualquer informação identificável do cliente. Em versão empresarial, com contrato claro sobre uso dos dados e sem treinamento do modelo, o risco cai, mas a regra da necessidade continua valendo: envie só o que a tarefa exige.
Preciso do consentimento do cliente para usar IA no caso dele?
Nem sempre. O tratamento para atuar em processo pode ter base legal própria, como o exercício regular de direitos. Ainda assim, a Recomendação n. 001/2024 fala em transparência, e uma cláusula no contrato de serviços sobre o uso de ferramentas de IA evita surpresa.
Anonimizar resolve o problema da LGPD?
Dado verdadeiramente anonimizado, que não permite identificar a pessoa por meios razoáveis, sai do alcance da lei. O difícil é a anonimização de verdade: um fato raro ou um detalhe de contexto pode identificar o cliente mesmo sem o nome.
A ferramenta de IA vira operadora do escritório?
Quando processa os dados em nome do escritório e segue as instruções dele, sim. O que define isso é o contrato ou os termos da versão contratada. Em contas gratuitas, o fornecedor muitas vezes decide por conta própria como usar o conteúdo, e aí o enquadramento fica incerto.
E se o servidor da ferramenta ficar fora do Brasil?
A transferência internacional é regulada pelos arts. 33 a 36 da LGPD e precisa de um mecanismo previsto em lei, como cláusulas contratuais ou consentimento específico. Verifique na documentação do fornecedor onde ficam os dados e quais garantias ele oferece.
Mandei um dado de cliente para a IA por engano. O que fazer?
Pare, guarde o registro do que foi enviado, apague o histórico quando a ferramenta permitir, verifique se a conta usa os dados para treinar e avalie o risco para o titular. Se houver risco ou dano relevante, a comunicação à ANPD e ao cliente deve ser considerada (art. 48).
O escritório precisa de encarregado (DPO) por causa da IA?
A LGPD exige que o controlador indique um encarregado (art. 41), com possibilidades de dispensa para agentes de pequeno porte conforme regulamentação da ANPD. Verifique a regra vigente para o seu porte; mesmo quando dispensado, vale ter alguém responsável pelas questões de dados.
Transcrever reuniões com cliente por IA é permitido?
Pode ser, com cuidados: avisar os participantes, escolher ferramenta com contrato adequado, limitar o prazo de guarda e proteger o arquivo. Reuniões sobre saúde, família ou crime pedem atenção redobrada, por envolverem dado sensível.
Como o treinamento de equipe ajuda?
O treinamento coloca a regra no dia a dia: quais dados nunca saem, como anonimizar, qual conta usar e o que fazer em caso de erro. A regra escrita ganha efeito quando cada pessoa sabe aplicá-la numa tarefa real.
Como entrar em contato?
Responda as perguntas rápidas e siga para o WhatsApp. O atendimento é online, para todo o Brasil. Não envie dados de clientes nem documentos do escritório no primeiro contato.
Informações atualizadas em outubro de 2026.
Onde conferir
Quer que a sua equipe use IA sem expor o cliente?
Responda as perguntas rápidas antes do WhatsApp: o tamanho da equipe e como vocês usam IA hoje.
Não mande dados de clientes nem documentos do escritório no primeiro contato.
Resposta no mesmo dia útil, pela equipe do escritório, sob a responsabilidade do advogado Lucas Karam (OAB/BA 56.878). Atendimento online em todo o Brasil, com sigilo profissional. Prefere e-mail? Escreva para contato@lucaskaram.com.br.
Quer saber como o escritório atua nesse tipo de caso? Veja a página do advogado de LGPD e proteção de dados.
Guias do mesmo tema
Ver os guias de empresas e proteção de dados
Ver todos os 120 guias, por tema
Leia também
- Advogado de Proteção de Dados e LGPD
- Advogado para Sites e Aplicativos
- Advogado para Startups e Direito Empresarial
As informações desta página são gerais e não substituem a análise de um caso concreto. Cada caso depende das provas, e não há resultado garantido.